駭客用AI加速找破口!資安署點名VPN、NAS,企業先守住兩道防線
被盯上的可能是那個「暫時還要用」的入口
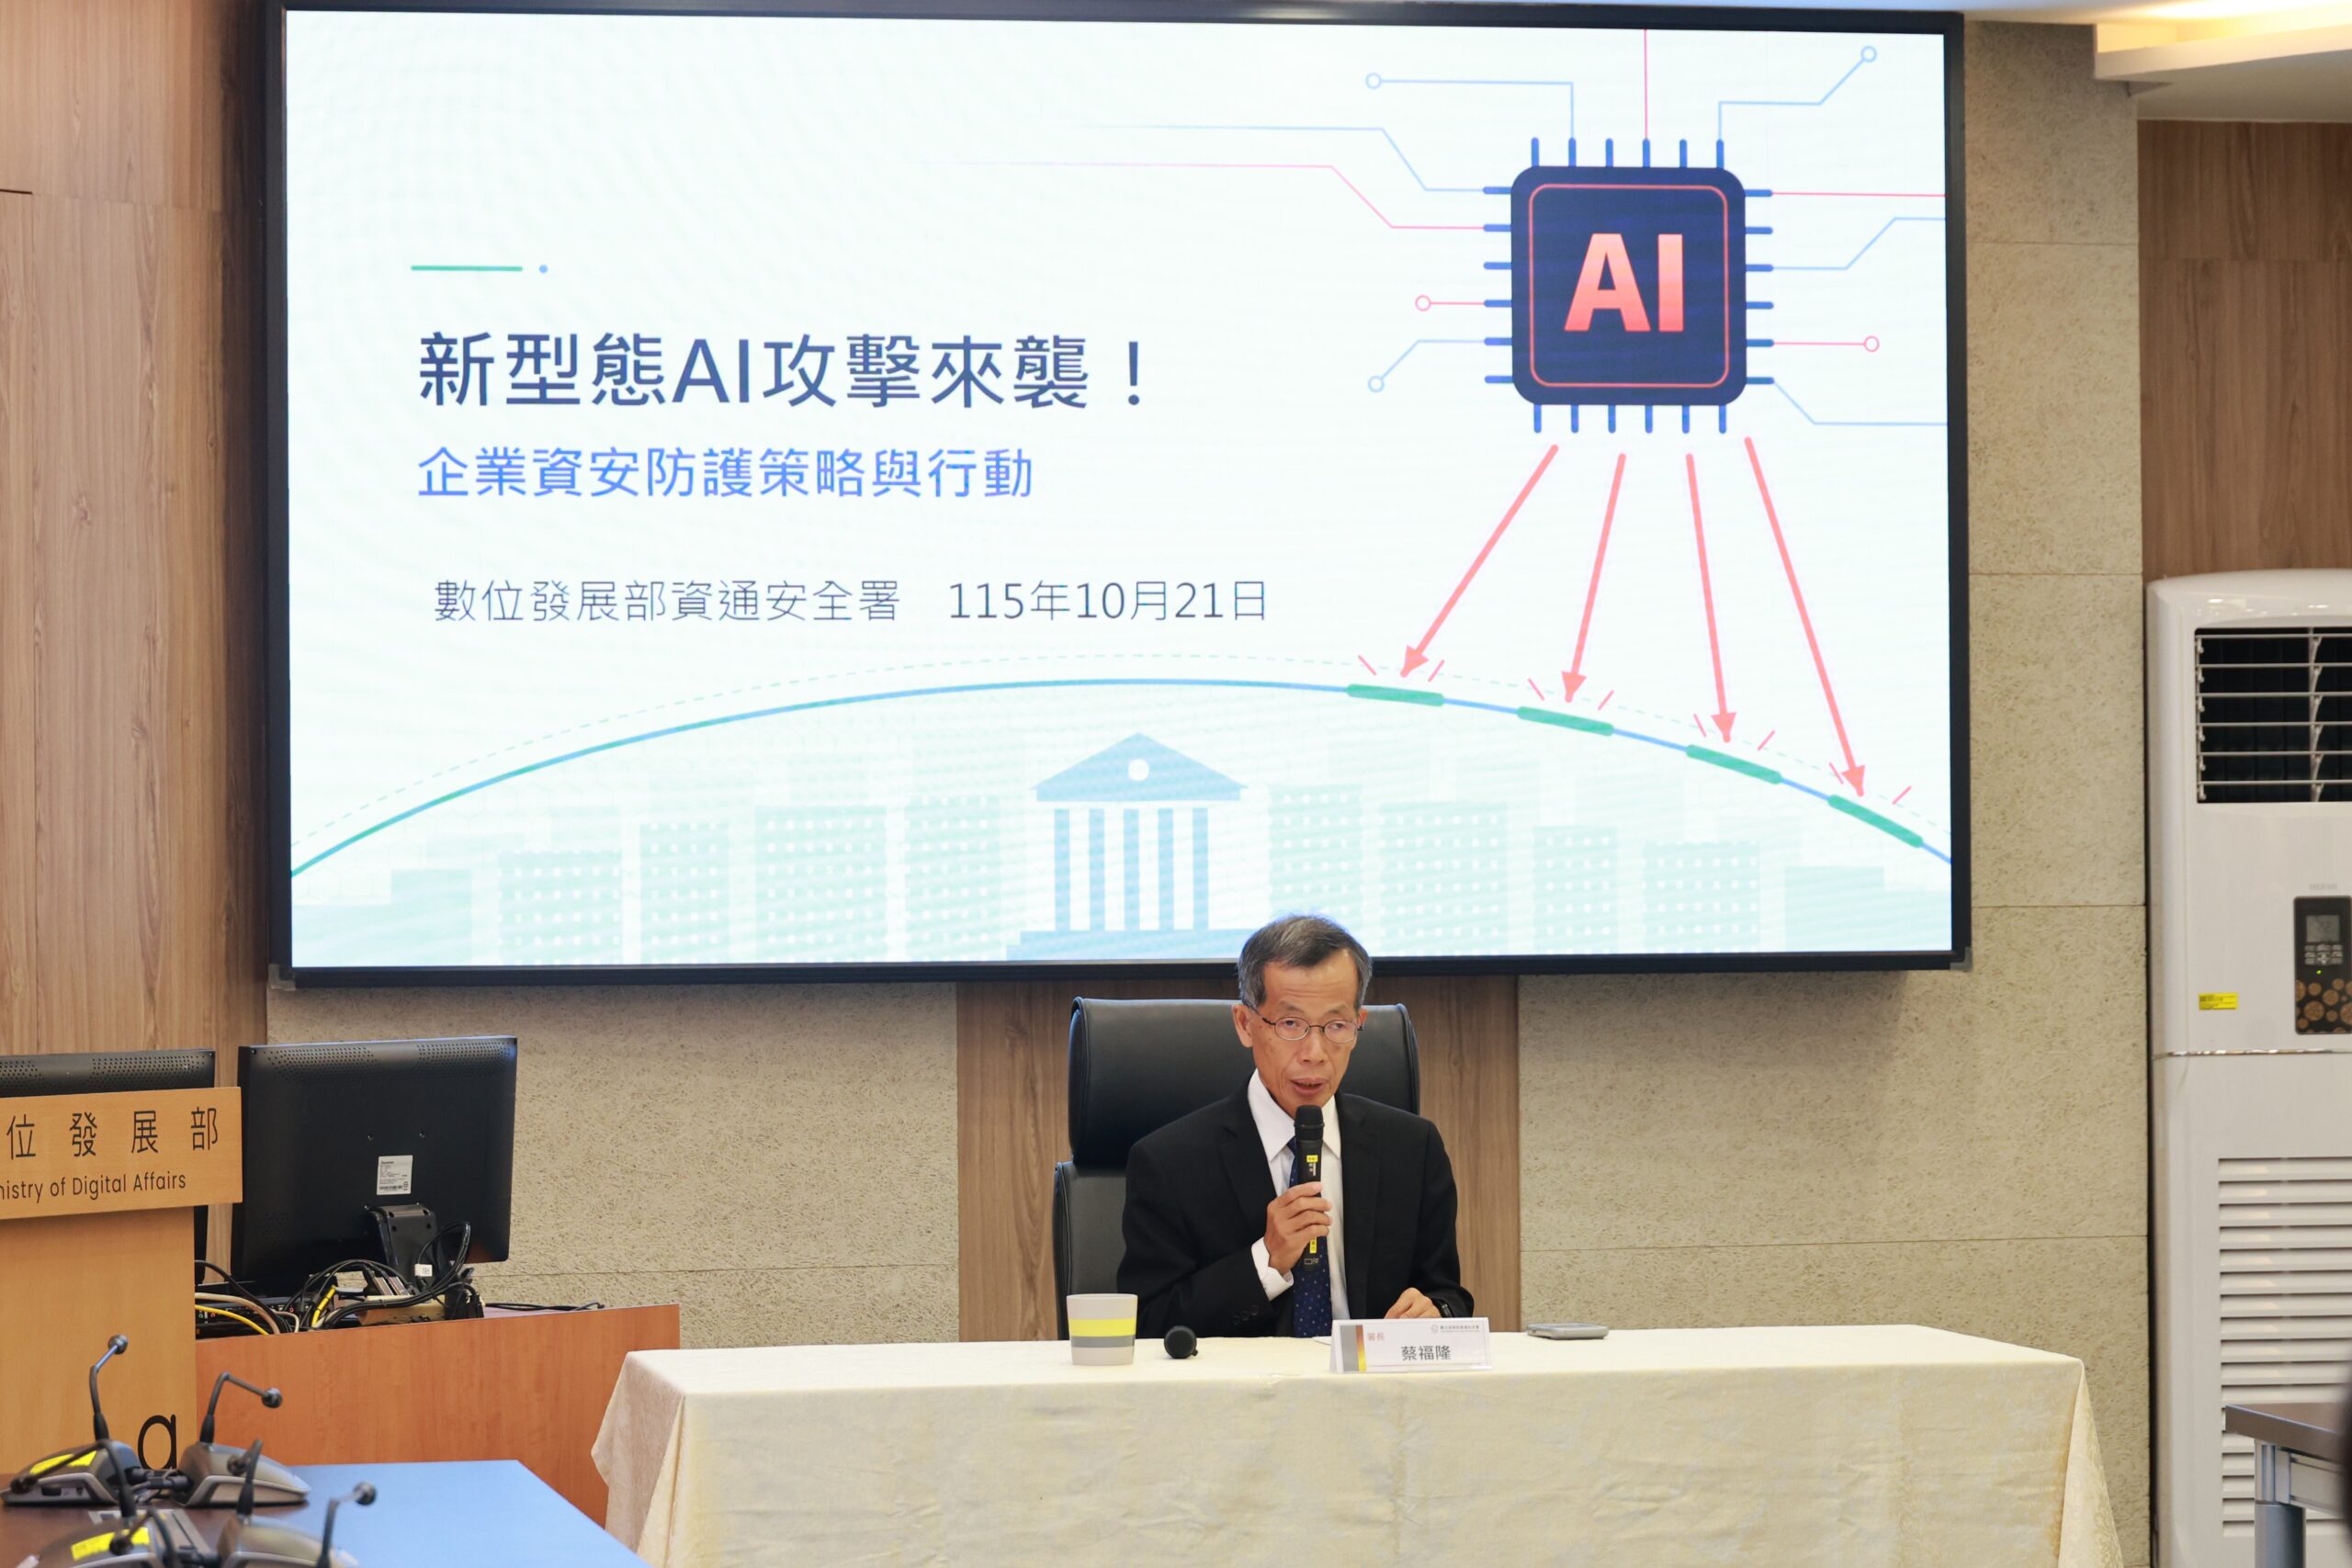
一個忘了關閉的測試站、一台仍能從外網連入的NAS,可能比員工想像中更早被找出來。數位發展部資通安全署10月21日發布企業防護提醒,指出AI與自動化工具降低攻擊成本,也加快探查與入侵速度;企業要先做的,是縮小攻擊面,以及讓遭受攻擊後仍有復原能力。
資安署以韓國金融機構個資外洩、日本企業與關鍵基礎設施遭勒索攻擊等案例說明風險,也提醒國內公私部門留意備用、測試系統。這些是機關援引的國際案例與威脅研判,不能直接推論臺灣所有企業都已遭同類AI入侵。
網站、VPN、遠端桌面與NAS,都要找到負責人
資安署建議建立對外資訊資產清冊,把網站、VPN、遠端桌面、NAS與路由器納入,並逐一指定管理人。清冊的用途不只是知道設備有幾台,更要能回答:誰還在使用、為什麼需要對外、發現漏洞時由誰處理。
依公告,後台與測試站宜限制透過VPN存取,已停止原廠支援的設備應列冊汰換;暫時無法汰換,先採網段隔離。這對中小企業尤其實際:即使沒有大型資安團隊,也能先從「非必要不對外」的服務盤點開始,減少無人維護的入口。
修補先看已遭利用漏洞,帳號也要跟著人員異動
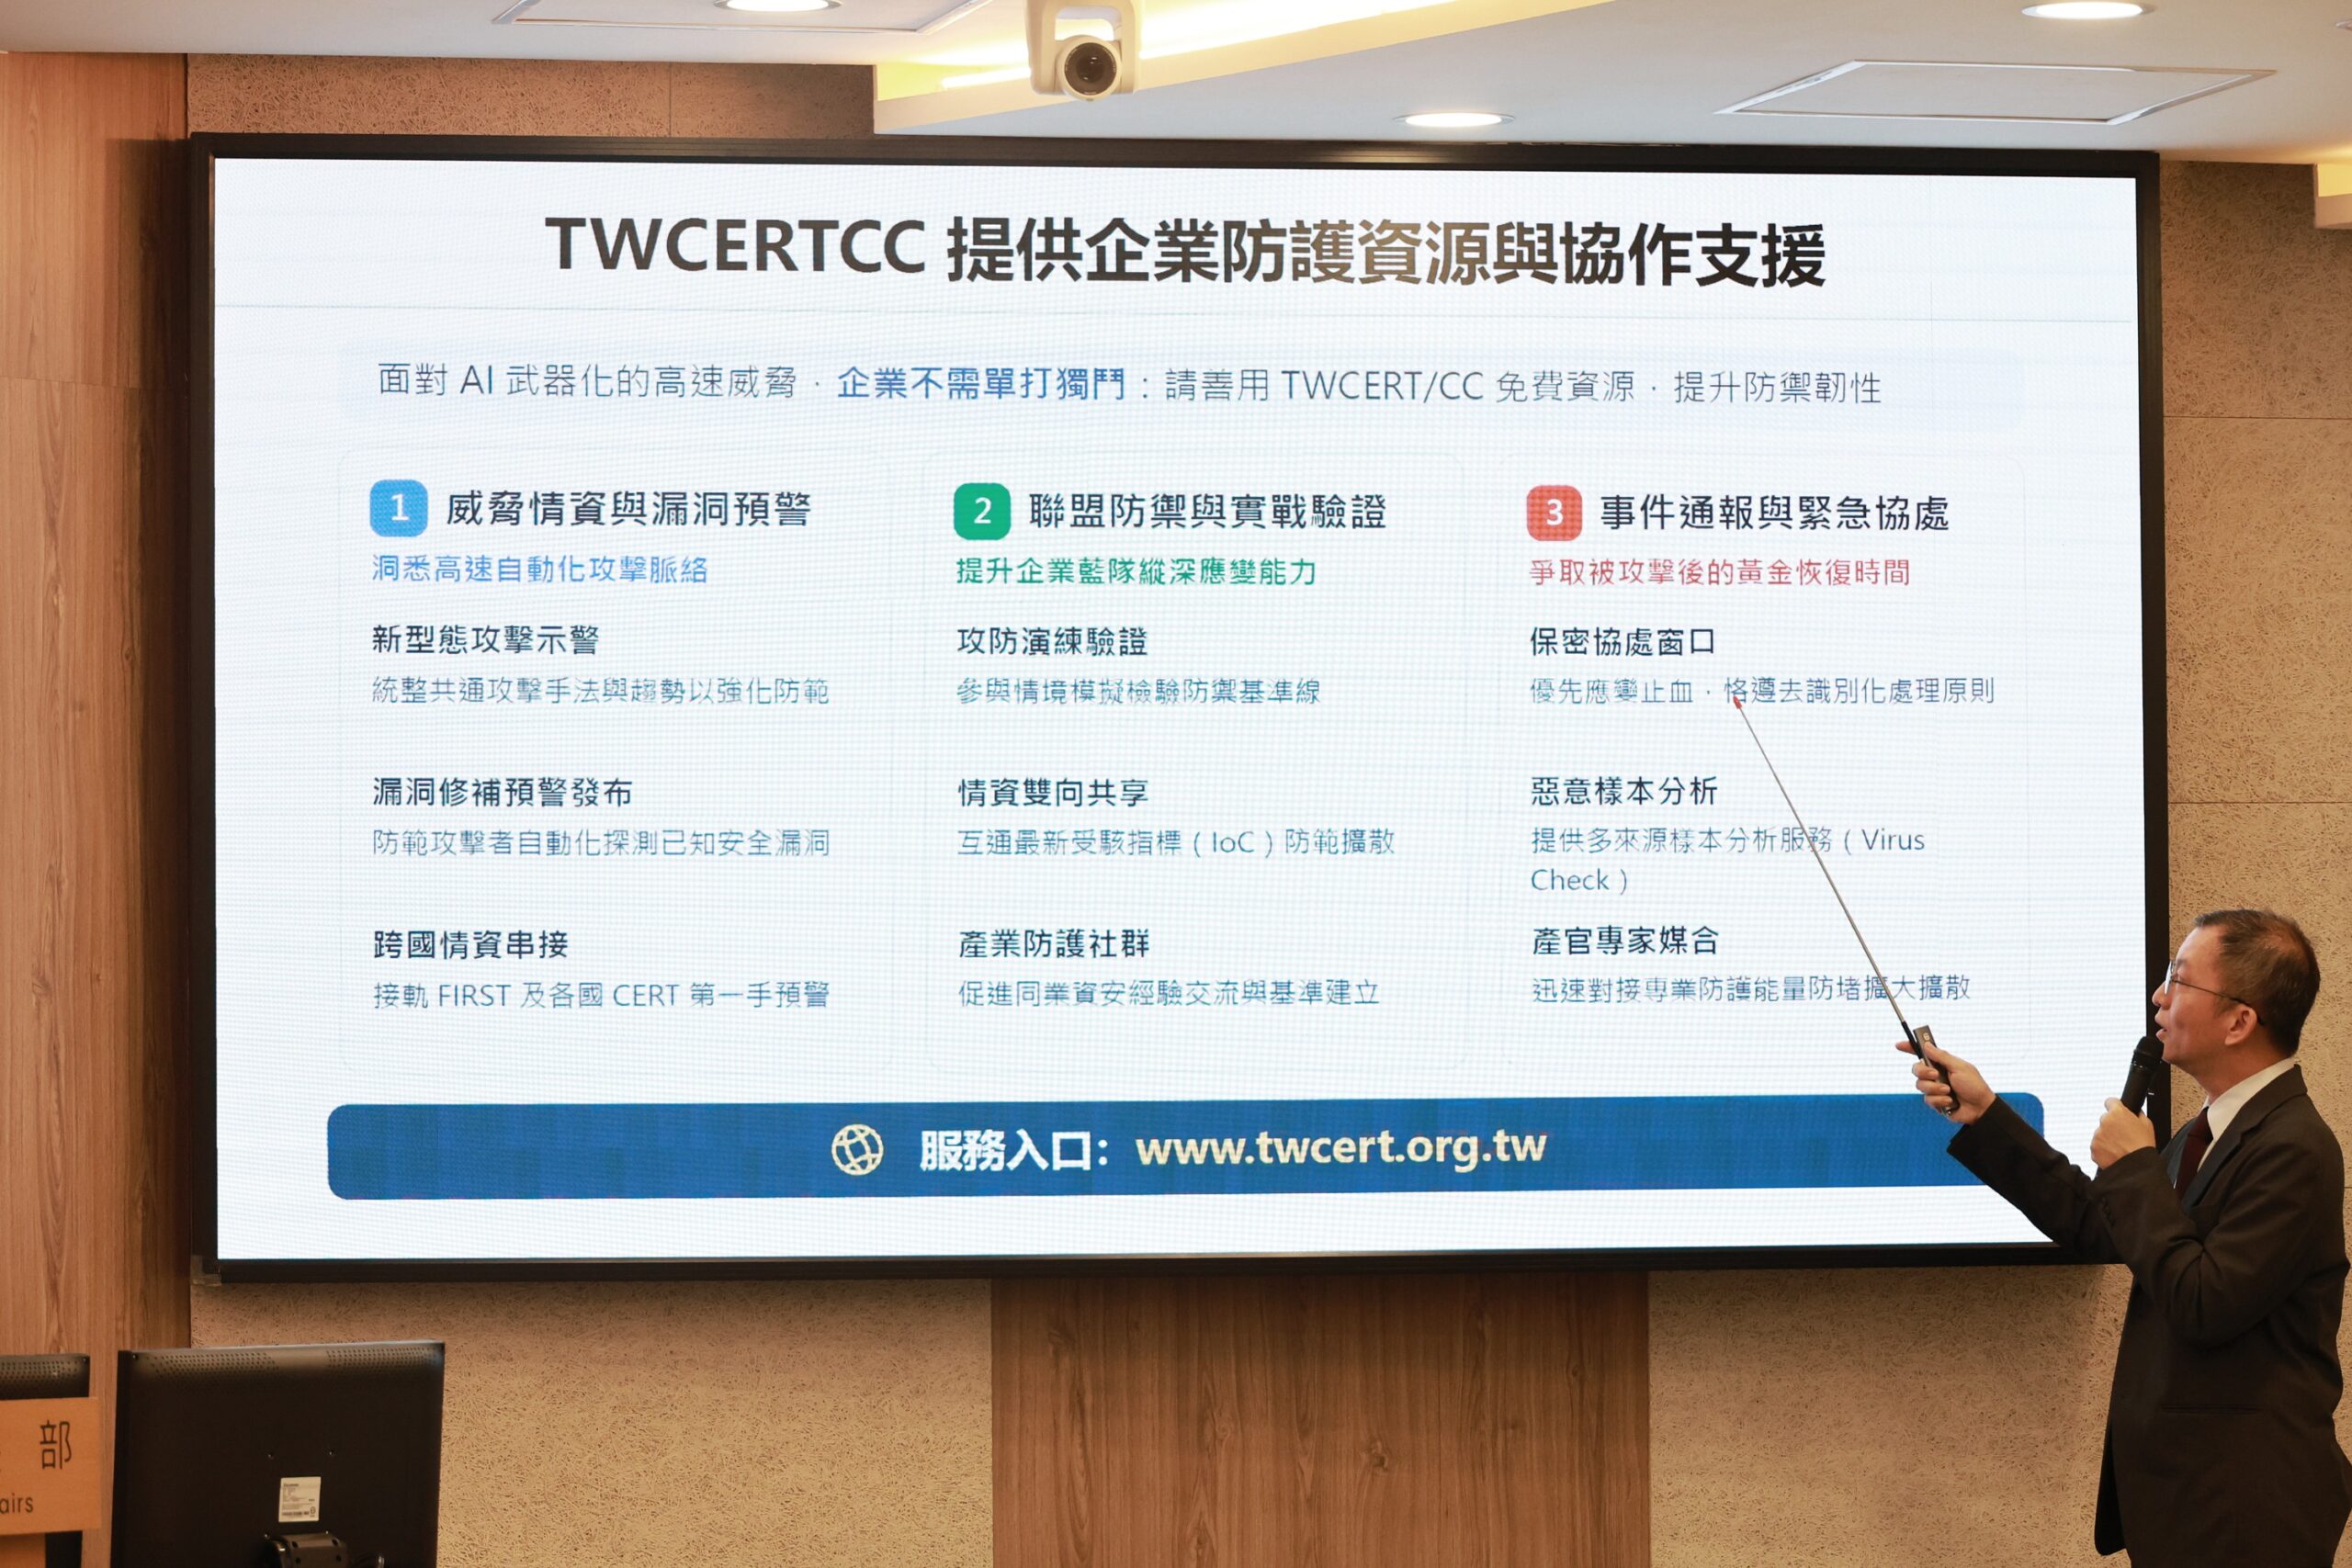
漏洞修補需要排優先順序。資安署提出參考TWCERT/CC預警與已知遭利用漏洞清單,追蹤修補期限;不能立即修補的系統,先限制連線或隔離。企業不宜只以更新通知的數量,判斷處理工作的完成程度。
帳號方面,遠端連線、郵件及管理員帳號應導入多因子驗證或Passkey,管理帳號與日常收信上網帳號分流。離職當天停用帳號、清理閒置帳號與定期覆核權限,都是公告列出的工作。防禦也包含人員交接:設備還在,公司卻找不到管理者,會讓後續處置更困難。
有三份備份,仍要問「能不能還原」
資安署說明的3-2-1原則,是保留三份資料、使用兩種不同媒介,且至少一份離線或設為不可刪改。備份範圍應涵蓋資料庫與系統設定,並與正式環境採獨立帳號及網段隔離;公告另建議每季至少一次實際還原演練。
企業可用訂單、庫存或會員服務作為檢視情境:資料回來以後,系統是否能啟動,權限與設定是否完整?這是依防護原則延伸的管理問題,不是保證某種備份產品一定能防住勒索攻擊。備份檔的存在,與業務已能恢復,是兩個不同的檢查結果。
公告也要求集中保存日誌、部署端點偵測,並針對異常改名、加密或備份刪除建立告警。這些紀錄有助判斷事件如何發生,與還原資料是互補工作。對委外維運的企業,還可以在下次服務會議確認:備份由誰保管、還原由誰執行、假日事故找誰,避免不同廠商各自以為別人已經負責。
老闆要決定先救哪個服務,免費資源可先用
重大中斷發生時,哪些系統先恢復、能容忍多久停機,不能全留到事故當下決定。資安署建議由經營層排定恢復優先順序,準備備援主機、雲端備援或手動替代流程,並至少每年實際切換演練一次。異常加密、備份刪除及非上班時間登入,也應納入告警與日誌保存。
中小企業可先查《中小企業基本資安防護指引》與事件應變行動指引,透過TWCERT/CC取得預警與協處資源。公告列企業諮詢專線0800-280-280,專人窗口為平日8時30分至18時;線上服務與專人時段不同。今天可先指定一位統籌者,完成對外入口清冊與一次還原排程,讓防護工作有負責人、也有可驗證的結果。
資料來源
- 資通安全署企業防護新聞稿(2026-10-21)
- 中央社記者會採訪(2026-10-21 18:38)